Gestionar el espacio de trabajo
Configurar las políticas de seguridad de acceso
Exige MFA y configura las contraseñas como Propietario del espacio.
Las políticas del espacio determinan las comprobaciones necesarias para acceder. Tu propio autenticador y tus códigos de recuperación se gestionan por separado en Perfil → Seguridad.
Exigir autenticación multifactor
Solo un Propietario activo con sesión de navegador puede gestionar la política de MFA. Los Administradores, los roles personalizados delegados, los clientes y los tokens de API no pueden adquirir esa autoridad marcando un permiso.
Abre Gestionar espacio → Seguridad → Política de MFA y espera a que cargue la política actual.
Pulsa Editar.
Activa Exigir MFA a todos los usuarios activos o selecciona las familias de roles que deben usar MFA. Un rol con nombre sigue su familia de partida para estos requisitos.
Pulsa Guardar política de MFA. Comprueba Se guardó la política de MFA. y el resumen de usuarios o roles obligados.
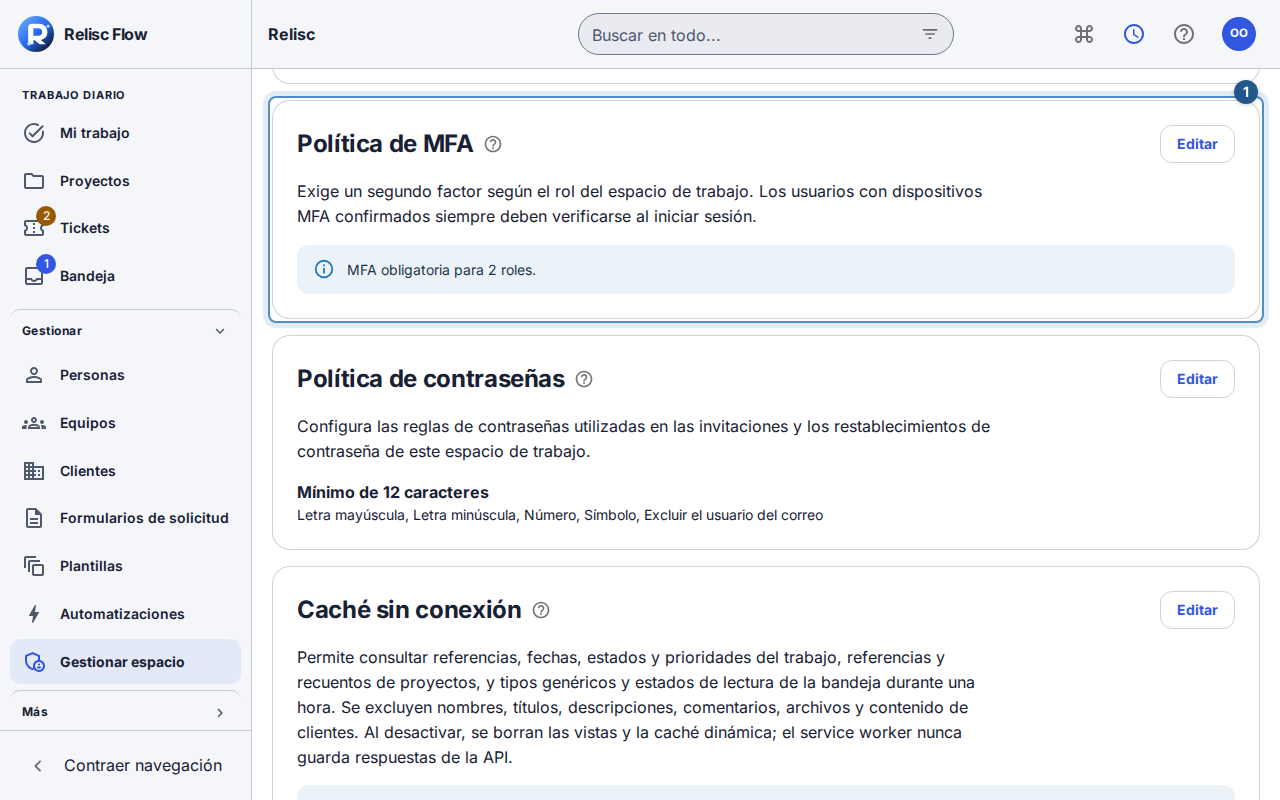
Quien tenga un dispositivo MFA confirmado sigue verificándose al acceder aunque su rol no lo requiera por política. Cambiar la política no registra ni restablece los factores de otra persona. Consulta recuperación de MFA si has perdido un dispositivo.
Definir los requisitos de contraseña
En Política de contraseñas, pulsa Editar.
Define Longitud mínima dentro del intervalo mostrado de 10–128. Revisa las restricciones de mayúsculas, minúsculas, números, símbolos y usuario del correo.
Pulsa Guardar política de contraseñas. El resumen muestra los requisitos activos. Se aplican al crear o restablecer contraseñas; cambiar la política no sustituye silenciosamente las contraseñas existentes.
Cancelar abandona el borrador de cualquiera de las políticas. Si la política de MFA estaba desactualizada, lee los valores recargados y revisa tu selección antes de reintentar. Si falla la carga o el guardado, conserva el error y reintenta tras resolver la causa; no supongas que la política cambió.
Otros controles de seguridad
Los dominios de correo permitidos determinan los dominios elegibles. Las llamadas salientes regulan los destinos externos. La política de caché permite vistas limitadas de referencia, no editar sin conexión. La autoridad exclusiva del Propietario sigue protegida aunque un Administrador pueda usar otras herramientas relacionadas con seguridad.